
La implantación de la ‘EUDI Wallet’ exigirá revisar procesos de identificación, contratación y firma electrónica en multitud de organizaciones, con implicaciones que van mucho más allá del ámbito tecnológico. En este artículo analizamos los aspectos más relevantes a tener en cuenta.
Dos fechas ordenan la agenda. El 24 de diciembre de 2026, cada Estado miembro deberá ofrecer a sus ciudadanos al menos una cartera europea de identidad digital (EUDI Wallet) gratuita. El 24 de diciembre de 2027, las empresas de los sectores obligados –banca, energía, transporte, sanidad o telecomunicaciones, entre otros– y las grandes plataformas deberán aceptarla como medio de autenticación. Lo dispone el Reglamento (UE) 2024/1183 (eIDAS 2), en vigor desde el 20 de mayo de 2024 (DOUE 30-04-2024). La cuestión ya no es si la cartera llegará, sino qué procesos de identificación, contratación y firma habrá que adaptar, y en qué orden. Este artículo dibuja el mapa: qué es la cartera digital, a quién obliga, desde cuándo y con qué consecuencias.
Qué es la cartera europea de identidad digital
Las EUDI Wallets son aplicaciones móviles, proporcionadas por los Estados miembros, que permiten identificarse electrónicamente, almacenar y gestionar datos de identidad y documentos oficiales en formato digital, y firmar con firma electrónica cualificada. Cada Estado ofrecerá al menos una; podrán coexistir soluciones públicas, bajo mandato estatal o de entidades independientes reconocidas. Todas, públicas o privadas, son tecnología regulada, sujeta al mismo marco de conformidad y certificación.
Según el artículo 5 bis del Reglamento (UE) 2024/1183, la cartera gratuita debe estar disponible a los 24 meses de la entrada en vigor de los actos de ejecución. Los primeros cinco se publicaron en el DOUE el 4 de diciembre de 2024 y entraron en vigor el 24 de diciembre de 2024: de ahí el 24 de diciembre de 2026, fecha sobre la que pivota también el registro de partes usuarias del Reglamento de Ejecución (UE) 2025/848 (DOUE 07-05-2025, en su versión modificada). El marco técnico se ha completado en 2026: el Reglamento de Ejecución (UE) 2026/798 (abril) fijó la incorporación remota de usuarios y los reglamentos (UE) 2026/1730, 2026/1731 y 2026/1735 (julio, en vigor desde el 11 de agosto de 2026) revisaron los actos anteriores sin alterar los plazos. El uso de la cartera será siempre voluntario para el ciudadano.
Qué podrá hacer el ciudadano con la cartera
La cartera no es un simple medio de login. El reglamento le da funcionalidades que las organizaciones deberán saber gestionar:
- Identificación y autenticación ante partes usuarias públicas y privadas, en línea y, en su caso, fuera de línea, con divulgación selectiva: acreditar solo el dato necesario («mayor de 18 años») sin exhibir el documento de identidad completo.
- Almacenamiento de credenciales: datos de identidad, declaraciones electrónicas de atributos (títulos académicos, permiso de conducción, datos sanitarios) y certificados cualificados y no cualificados.
- Firma electrónica cualificada integrada, gratuita para personas físicas con fines no profesionales.
- Panel de control de transacciones: el usuario verá con qué partes usuarias ha compartido datos, podrá solicitar su supresión (artículo 17 del RGPD) y denunciar ante la autoridad de protección de datos las solicitudes presuntamente ilícitas.
El panel de trazabilidad es el cambio cualitativo frente a los modelos actuales: el ciudadano ve quién ha accedido a sus datos y cuándo; para la parte usuaria, cada solicitud excesiva queda documentada.
Una pieza tecnológica pensada desde los derechos
La cartera no es solo un trámite de cumplimiento: es una decisión sobre quién controla los datos de identidad en Europa. Su arquitectura –especificaciones y perfiles técnicos públicos, implementaciones de referencia abiertas, certificación auditable– no es un detalle de ingeniería, sino la garantía de que cualquiera puede comprobar qué hace la herramienta con la que se identifica. La divulgación selectiva, la protección de la comunicación entre cartera y parte usuaria y la prohibición de que el emisor de la cartera perfile su uso apuntan al mismo objetivo: acreditar un atributo sin entregar una identidad completa y sin dejar un rastro explotable en manos de un intermediario.
Ahí está la diferencia con el modelo dominante hasta ahora. Identificarse en línea ha significado, en la práctica, hacerlo a través de tres o cuatro plataformas globales que convierten cada autenticación en dato de negocio. La cartera sustituye ese intermediario por un estándar público e interoperable en los veintisiete Estados miembros: las credenciales viven en el dispositivo del ciudadano, que decide transacción a transacción qué muestra y a quién. Para las organizaciones la lectura es práctica: menos dependencia de proveedores de identidad ajenos y más de un marco que pueden auditar.
La crítica está formulada y conviene tomarla en serio: una infraestructura de identidad respaldada por el Estado puede leerse como herramienta de control, sobre todo si mañana se vincula a la verificación de edad, al acceso a redes sociales o a casos de uso hoy no previstos. El reglamento intenta desactivarla con voluntariedad de uso, seudónimos, imposibilidad de exigir la cartera cuando basta otro medio y el propio panel de trazabilidad. Que esas garantías funcionen dependerá menos del texto que de su ejecución: de la independencia de los supervisores, de la disciplina con que las partes usuarias limiten lo que piden y de que las especificaciones sigan siendo públicas y revisables. También ahí las empresas tienen algo que ganar: quien pide solo lo necesario reduce a la vez su exposición sancionadora y la desconfianza del usuario.
Principales obligaciones para las organizaciones
Sector público
Las entidades públicas que exijan identificación electrónica para un servicio en línea deberán aceptar las carteras conforme al artículo 5 septies, apartado 1. No hay plazo diferenciado: la obligación opera desde que las carteras estén disponibles en cada Estado miembro.
Empresas de sectores regulados
Banca y servicios financieros, transporte, energía, seguridad social, sanidad, agua potable, servicios postales, infraestructura digital, educación y telecomunicaciones forman el núcleo de obligados privados. La obligación alcanza a las empresas de esos sectores obligadas, por ley o por contrato, a utilizar autenticación reforzada de usuario (SCA), y opera a los 36 meses desde la entrada en vigor de los actos de ejecución: el 24 de diciembre de 2027.
Quedan excluidas las microempresas y pequeñas empresas conforme a la Recomendación 2003/361/CE.
La principal norma que hoy exige SCA es la Directiva (UE) 2015/2366 (PSD2), en servicios de pago: obliga a los proveedores a aplicar la SCA cuando un pagador accede a su cuenta online, inicia una operación de pago electrónico o realiza alguna acción por canal remoto que pueda entrañar un riesgo. Esto sitúa al sector financiero entre los primeros afectados. La clave, en todo caso, es el criterio y no la lista: una misma organización puede tener procesos dentro y fuera del perímetro.
Plataformas de muy gran tamaño (VLOP)
Las plataformas con más de 45 millones de usuarios activos mensuales en la UE conforme al Reglamento (UE) 2022/2065 (DSA) que requieran autenticación deberán aceptar y facilitar el uso de la cartera. Además, solo podrán solicitar los datos mínimos necesarios para el servicio concreto –minimización del RGPD–, lo que obligará a revisar buena parte de los procesos actuales.
Firma electrónica cualificada gratuita
Las carteras ofrecerán a toda persona física la posibilidad de firmar con firma electrónica cualificada de forma gratuita para usos no profesionales. Para usos profesionales, los Estados miembros podrán establecer un coste. Al eliminar los dispositivos dedicados (tarjetas con chip, tokens, USB), puede acelerar la adopción del medio de firma con mayor valor probatorio.
Impacto económico esperado
La Comisión Europea estimó en su evaluación de impacto de 2021 los ahorros anuales por simplificación de la identificación (KYC, onboarding) y los menores daños por ciberdelincuencia:
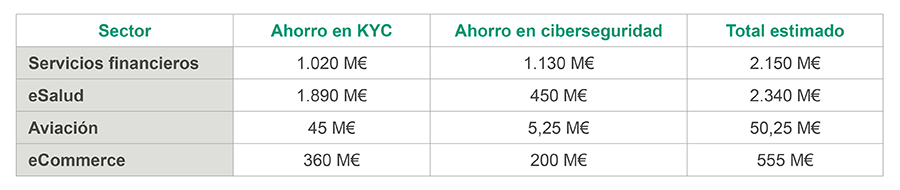
En conjunto, la Comisión prevé beneficios netos de entre 800 y 6.500 millones de euros.
De la norma a la decisión
Las principales cuestiones prácticas girarán en torno a aspectos como determinar si una organización está en el perímetro real de la obligación y desde cuándo; qué hay que tener listo el 24 de diciembre de 2026, cuando el registro de partes usuarias y el certificado de acceso serán la puerta de entrada a la cartera; cómo la minimización de datos –que la Agencia Española de Protección de Datos ya sanciona hoy– convierte la divulgación selectiva en gestión de un riesgo ya presente; qué exige la verificación de edad a las plataformas; qué aporta la firma cualificada desde la cartera al valor probatorio de la contratación; y cuándo tiene sentido pasar de aceptar credenciales a emitirlas.
El sector financiero ilustra el punto de partida: el artículo 12 de la Ley 10/2010 ya admite la firma electrónica cualificada como identificación no presencial, y el Reglamento (UE) 2024/1624, de prevención del blanqueo, aplicable desde el 10 de julio de 2027, elevará exigencias de diligencia debida que la cartera puede satisfacer. No se parte de cero: Garrigues ya ha analizado el uso de la cartera en el check-in hotelero.
Las fechas están fijadas; lo que queda por decidir es cómo llegar a ellas con los procesos ya adaptados según el marco al que está sujeta cada entidad.